
- Tu empresa podría estar expuesta ahora mismo por un simple archivo PDF o código QR.
Centroamérica, octubre de 2026. Los ciberataques en América Latina no requirieron técnicas de vanguardia durante la primera mitad del año. En consecuencia, los cibercriminales aprovecharon vulnerabilidades antiguas para comprometer infraestructuras corporativas.
Según reportes recientes de ESET, el vector más recurrente fue el phishing y la ingeniería social. Además, la descarga de software malicioso representó un volumen significativo de incidentes regionales.
Por lo tanto, el hallazgo más crítico revela una grave falta de actualización en los sistemas. De hecho, más del 81% de los exploits explotaron dos fallas de Microsoft Office de 2017.
Asimismo, las campañas de ingeniería social suplantaron identidades de plataformas colaborativas populares. Por ejemplo, los atacantes utilizaron herramientas como DocuSign, WeTransfer y Telegram para engañar usuarios.
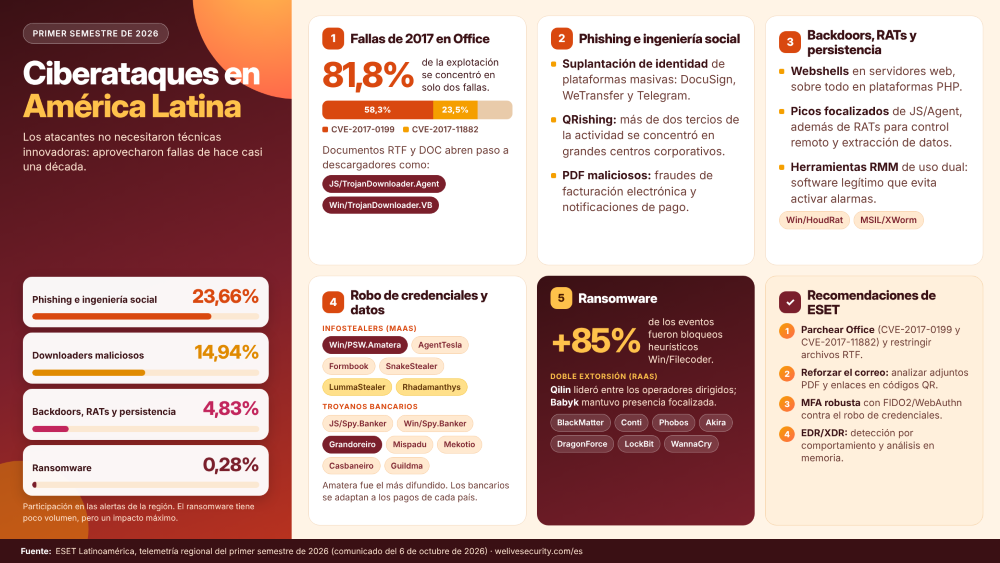
Por otra parte, la adopción de códigos QR facilitó la expansión del QRishing corporativo. Del mismo modo, los archivos PDF maliciosos continuaron generando fraudes en notificaciones de pago.
Adicionalmente, el robo de credenciales mediante infostealers operó intensamente bajo el modelo de suscripción. Sin embargo, los troyanos bancarios mantuvieron una fuerte especialización según los pagos locales.
Por este motivo, el ransomware corporativo continuó generando impactos estratégicos y financieros severos. Igualmente, las células criminales emplearon extorsión doble para comprometer organizaciones de la región.
Para mitigar estos riesgos, resulta fundamental aplicar parches de seguridad en software de oficina. Por consiguiente, las empresas deben reforzar la inspección de correos y la autenticación multifactor.
Finalmente, la implementación de tecnologías de detección por comportamiento en tiempo real es clave. De este modo, las organizaciones protegerán sus activos digitales frente a ataques complejos.